Ledger : comment plus de 560 000€ ont été volés via des wallets neufs achetés chez un revendeur officiel
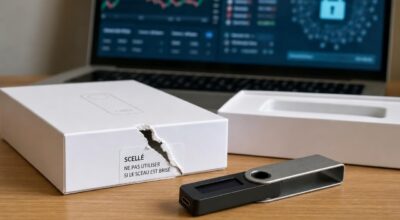
À Dubaï, deux clients ayant acheté un wallet Ledger chez Virgin Megastore voient s’envoler 604 000 dollars en cryptos. Implants matériels, chaîne logistique et gestes d’urgence : ce scandale soulève une question clé pour tous les détenteurs de hardware wallets.
Acheter un wallet physique dans une grande enseigne pour mettre ses cryptos à l’abri : pour deux clients de Dubaï, le geste s’est soldé par la disparition d’environ 604 000 dollars, soit un peu plus de 560 000 euros. Les deux affirment avoir acquis des appareils Ledger neufs dans un magasin Virgin Megastore des Émirats arabes unis, listé comme revendeur agréé par le fabricant. En toile de fond, la présence suspectée d’implants matériels capables de voler la phrase de récupération, ce code de 24 mots qui donne accès aux fonds. L’affaire, révélée mi-novembre 2026, relance les inquiétudes autour de la sécurité des wallets Ledger piégés à Dubaï.
Derrière ces pertes se trouvent deux cas distincts : un propriétaire de Ledger Flex, qui dit avoir perdu environ 1 300 SOL, soit près de 97 000 dollars, et un utilisateur de Ledger Stax, victime déclarée d’un vol de 507 000 USDT. Le premier a diffusé des photos de son appareil ouvert ; le registre public tenu par Mark Karpelès y recense une carte électronique et une antenne ajoutées, similaires à celles d’autres Flex modifiés. Le second évoque un implant sans publication, à ce stade, de démontage détaillé. Les détenteurs de wallets physiques regardent désormais leur appareil d’un autre oeil.
Wallets Ledger piégés à Dubaï : les faits connus au 18 novembre 2026
Dans le premier dossier, l’utilisateur connu sous le pseudonyme Rewinsky explique sur X avoir acheté un Ledger Flex à Dubaï avant de voir disparaître environ 1 300 SOL de son adresse, soit près de 97 000 dollars, autour de 90 000 euros. Les informations compilées dans le registre OSINT de Mark Karpelès indiquent un achat le 13 septembre 2026 dans un Virgin Megastore de Dubaï et un vol signalé le 16 novembre. Les clichés de l’appareil ouvert montrent un circuit imprimé et une petite antenne ajoutés à l’intérieur du boîtier, des éléments déjà observés sur d’autres Flex compromis vendus par le revendeur CryptoBilis en Asie du Sud-Est.
| Modèle | Actif et montant | Valeur estimée | Dates clés | Niveau de preuve |
|---|---|---|---|---|
| Ledger Flex | ~1 300 SOL | ~97 000 $ (~90 000 €) | achat 13/09/2026 ; vol signalé 16/11/2026 | implant confirmé sur photo du circuit interne |
| Ledger Stax | 507 000 USDT | ~507 000 $ (~470 000 €) | achat 11/10/2026 ; vol 14/11/2026 | implant suspecté, démontage non publié |
| Total | ~604 000 $ | ~604 000 $ (~560 000 €) | vols entre octobre et novembre 2026 | plusieurs cas, enquêtes en cours |
Le second cas concerne un Ledger Stax neuf que le compte New Babylon Order Worldwide affirme avoir acheté le 11 octobre 2026 chez Virgin Megastore, pour y stocker 507 000 USDT, soit environ 507 000 dollars, autour de 470 000 euros. Le vol aurait eu lieu le 14 novembre, mais aucun démontage de l’appareil n’a encore été rendu public et l’implant reste au stade d’hypothèse. En octobre, Ledger avait déjà confirmé la présence de circuits ajoutés dans des appareils vendus par CryptoBilis, circuits capables de capter la phrase de récupération au moment de la configuration puis de permettre la restauration du portefeuille sur un autre support. Ce type de modification laisse la puce sécurisée intacte, ce qui autorise un wallet piégé à passer le Genuine Check tout en restant vulnérable, et l’on ignore encore à quel maillon de la chaîne ces appareils de Dubaï ont été altérés.
Comment se protéger face au risque d’implant sur un wallet Ledger
Pour un utilisateur, le danger vient du fait que l’appareil peut sembler fonctionner normalement, alors même qu’un implant enregistre ou transmet la phrase de récupération lors de la première configuration. Une fois ces 24 mots connus d’un tiers, celui-ci peut restaurer le portefeuille sur un autre support et vider les fonds sans avoir besoin de voler le matériel lui-même. Une boite scellée, un emballage en bon état ou un Genuine Check réussi restent utiles, mais ne suffisent pas à exclure une modification invisible. Le risque ne se limite pas aux achats à Dubaï : tout wallet passé par des revendeurs ou des retours clients constitue une surface d’attaque potentielle si la chaîne logistique est mal contrôlée.
Commander directement chez le fabricant réduit le nombre d’intermédiaires, et il vaut mieux écarter tout appareil dont l’emballage paraît trafiqué ou qui arrive avec une phrase de récupération déjà imprimée ou notée dans la boîte. Lorsqu’un doute existe sur un wallet déjà initialisé, la priorité reste de transférer rapidement les fonds vers un nouveau portefeuille configuré dans un environnement de confiance, à partir d’une phrase inédite que l’utilisateur génère lui-même et ne communique à personne. Il est utile de conserver factures, numéros de série et captures d’écran des transactions, puis de contacter le support de Ledger et le revendeur concerné, voire de déposer plainte auprès des autorités ; en cas de vols de stablecoins comme l’USDT, certains tentent aussi de signaler l’incident à l’émetteur pour espérer un gel des fonds.
En bref
- À Dubaï, deux acheteurs de Ledger Flex et Ledger Stax rapportent entre septembre et novembre 2026 le vol de 604 000 dollars de cryptomonnaies stockées sur leurs wallets.
- Les deux appareils, achetés neufs chez Virgin Megastore aux Émirats arabes unis, sont soupçonnés d’avoir été modifiés par un implant matériel visant la phrase de récupération, avec un niveau de preuve plus solide pour le Flex.
- L’affaire, désormais suivie par le registre Ledger Implant OSINT de Mark Karpelès, interroge la chaîne logistique et impose aux détenteurs de wallets physiques de revoir leurs réflexes de sécurité.