Wallets Trezor : un implant espion caché dans certains appareils vendus par ce revendeur peut voler votre phrase de récupération
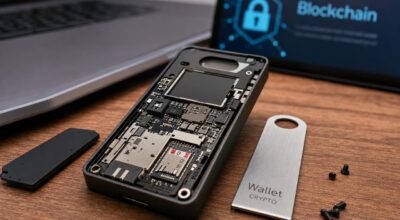
Un Trezor Safe 5 acheté en Indonésie via CryptoBilis aurait révélé un implant espion capable d’exfiltrer la recovery phrase. Depuis mars, combien de wallets Trezor sont menacés et que doivent faire d’urgence leurs propriétaires ?
Après les révélations sur des appareils Ledger compromis via le revendeur asiatique CryptoBilis, un nouvel acteur majeur des portefeuilles matériels se retrouve sous pression. Le fabricant de wallets Trezor vient d’avertir ses clients qu’un de ses modèles, un Trezor Safe 5 vendu par ce distributeur, pourrait avoir été modifié pour espionner les utilisateurs et viser directement leurs cryptomonnaies.
L’alerte publique fait suite au signalement d’un client basé en Indonésie, qui a acheté son Safe 5 en août sur Tokopedia, une grande plateforme de commerce en ligne. En ouvrant l’appareil, il dit avoir identifié un composant électronique suspect, au point de contacter Trezor, qui juge aujourd’hui témoignage, photos et entretien vidéo assez crédibles pour prévenir l’ensemble de sa base d’utilisateurs, alors qu’aucune perte n’a été rapportée pour l’instant. Reste une inconnue de taille : l’ampleur réelle du problème pour les détenteurs de wallets Trezor.
Trezor Safe 5 et CryptoBilis : un module cellulaire caché derrière l’écran
Dans le cas indonésien à l’origine de l’alerte, le dispositif suspect se niche entre la carte principale du Safe 5 et son écran. L’utilisateur explique avoir trouvé un circuit électronique additionnel, équipé d’un module cellulaire et d’une antenne, qui n’ont rien à faire dans la conception standard d’un hardware wallet. Selon lui, ce montage permettrait de capter en temps réel ce qui s’affiche sur l’écran, y compris la phrase de récupération générée lors de la première configuration du portefeuille, puis d’envoyer ces informations sur le réseau mobile à un destinataire distant.
Trezor indique, dans son communiqué, ne pas avoir encore reçu ni analysé l’appareil incriminé, même si les éléments visuels recueillis lui paraissent suffisamment sérieux pour justifier une réaction immédiate. La société étend donc son avertissement à tous les wallets fournis par CryptoBilis depuis mars, y compris ceux vendus via des boutiques en ligne que ce revendeur approvisionne. Les appareils concernés ne sont pas considérés comme défaillants au sens classique, mais comme potentiellement exposés à une fuite de la phrase de récupération, ce qui suffit à rendre le risque critique pour des avoirs en cryptomonnaies.
Wallets Trezor vendus par CryptoBilis : qui est concerné et que faire
Trezor demande à toute personne ayant acheté un wallet Trezor auprès de CryptoBilis depuis mars de considérer l’appareil comme potentiellement compromis. Les clients doivent créer un nouveau portefeuille avec une nouvelle phrase de récupération, puis y transférer l’intégralité de leurs fonds ; restaurer l’ancienne phrase sur un autre appareil ne suffit pas, car elle peut déjà avoir été copiée. Les wallets encore non configurés ne doivent pas être utilisés, et le fabricant propose à leurs propriétaires un remplacement ou un bon d’achat, en leur recommandant de conserver le matériel d’origine pour faciliter les échanges avec le support.
| Situation | Niveau de risque | Action immédiate | À éviter |
|---|---|---|---|
| Achat via CryptoBilis depuis mars, wallet déjà utilisé avec fonds | Élevé, phrase de récupération possiblement enrigistrée et exfiltrée | Créer nouveau wallet, nouvelle seed, transférer tous les actifs | Réutiliser l’ancienne seed ou attendre un éventuel vol |
| Achat via CryptoBilis, wallet encore jamais initialisé ni utilisé | Potentiel, implant dormant tant que seed non affichée | Ne pas configurer, contacter le support Trezor pour remplacement | Entrer une seed ou l’utiliser comme wallet de secours |
| Achat sur Tokopedia ou marketplace alimentée par CryptoBilis | Similaire à un achat direct chez CryptoBilis | Vérifier le vendeur, suivre les mêmes consignes de migration | Supposer l’appareil sûr faute de logo CryptoBilis visible |
| Achat via site officiel Trezor ou revendeur agréé | Faible, pas concerné par l’alerte liée à CryptoBilis | Surveiller les communications Trezor, conserver preuves d’achat | Migrer dans la précipitation sans raison ni plan clair |
| Origine du vendeur incertaine, facture ou reçu introuvable | Inconnu, dépend du fournisseur réel de l’appareil | Contacter Trezor avec photos, numéro de série, détails d’achat | Ignorer le doute ou jeter l’appareil sans parler au support |
Le constructeur déconseille explicitement d’ouvrir ou de peser soi‑même les appareils à la recherche d’un éventuel implant espion, ces vérifications artisanales étant jugées peu fiables et susceptibles d’endommager le produit. L’affaire s’inscrit dans un contexte déjà tendu autour de CryptoBilis, qui distribuait aussi les portefeuilles Ledger en Asie du Sud‑Est et a été retiré du réseau agréé Trezor le 9 octobre, au moment où Ledger lançait une enquête sur des vols visant ses propres clients. La société d’analyse on-chain Arkham Intelligence a depuis retracé 95,35 millions de dollars, soit environ 88 millions d’euros, de fonds présumés volés liés à 1 486 adresses entre le 7 et le 9 octobre, des montants que Ledger n’a pas confirmés. Pour l’heure, rien ne permet d’affirmer que les mêmes pirates soient derrière les deux dossiers, même si Trezor dit travailler avec Ledger pour faire progresser les investigations.
En bref
- Depuis mars 2026, Trezor met en garde ses clients après le signalement en Indonésie d’un Safe 5 vendu via CryptoBilis et soupçonné de contenir un implant espion.
- Un module cellulaire caché entre la carte mère et l’écran pourrait capter la recovery phrase des wallets Trezor concernés et l’envoyer à distance via le réseau mobile.
- L’enquête se poursuit aux côtés de Ledger et des acteurs comme SEAL 911, tandis que Trezor détaille les gestes à adopter pour sécuriser ses fonds sans céder à la panique.