De -30°C à +110°C : la cyberattaque inédite qui a failli détruire les stocks de plasma de l'Établissement français du sang
Dans la nuit du 1er au 2 novembre 2026, des pirates ont pris la main sur des chambres froides de l’Établissement français du sang, visant des stocks de plasma congelé. Comment des alarmes et quelques gestes d’urgence ont évité que l’incident ne tourne au drame ?
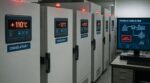
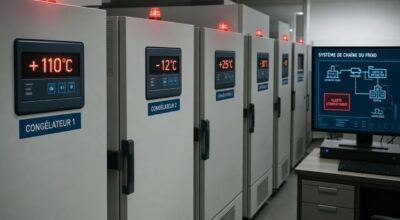
Dans la nuit du 1er au 2 novembre 2026, des congélateurs de plasma de l’Établissement français du sang ont failli se transformer en four. Des pirates informatiques ont pris la main sur des systèmes frigorifiques et ont tenté de faire passer la consigne de température de −30 °C, niveau normal de conservation, à 110 °C.
Derrière cette cyberattaque EFS chambres froides 110 °C, la cible n’était pas un serveur rempli de données, mais des installations qui protègent du plasma congelé destiné aux interventions médicales d’urgence. L’intrusion a visé des équipements loués à Coolworld, prestataire de froid industriel de l’Établissement français du sang, sur plusieurs sites dont la région Bourgogne-Franche-Comté, avant d’être stoppée par les alarmes et les équipes d’astreinte. Et en l’occurrence, ce sont des bips d’alarme qui ont tout changé.
Des congélateurs de plasma reprogrammés de −30 °C à 110 °C
L’attaque s’est déroulée dans la nuit du 1er au 2 novembre 2026, quand des saboteurs encore inconnus ont compromis les systèmes de supervision d’un fournisseur de froid, Coolworld, qui assure la maintenance de conteneurs pour l’Établissement français du sang. Sur trois sites, les seuils de température et de dégivrage des chambres froides ont été poussés à l’extrême, avec une consigne passée de −30 °C à 110 °C pour des réserves vitales de plasma.
Selon les éléments rendus publics, des stocks de plasma congelé ont été directement concernés : « plasma congelé destiné aux transfusions », a indiqué le site Cyberattaque. Le ministère français de la Santé a fait savoir que la cyberattaque n’avait entraîné aucune conséquence opérationnelle grave et qu’aucune destruction de stocks sanguins n’était confirmée, tout en reconnaissant que plusieurs points restaient en suspens, comme la durée exacte des dérèglements, le nombre précis d’installations touchées et la température maximale réellement atteinte. Les informations disponibles à ce stade se résument à quelques certitudes et à de vraies zones d’ombre.
| Élément | Confirmé à ce stade | À clarifier | Source (type) |
|---|---|---|---|
| Date de l’incident | Nuit du 1er au 2 novembre 2026 | Heure exacte des changements | Communiqués officiels |
| Sites concernés | Trois sites de l’EFS | Localisation précise des sites | Ministère de la Santé |
| Paramètres ciblés | Seuils température et dégivrage modifiés | Mode opératoire technique détaillé | Enquêtes de cybersécurité |
| Valeur de consigne | De −30 °C à 110 °C | Température réellement atteinte | Rapports techniques à venir |
| Produits menacés | Plasma congelé pour transfusions | Volume exact de poches | Établissement français du sang |
| Impact déclaré | Aucune perte de produits signalée | Effets possibles à plus long terme | Autorités sanitaires françaises |
Coolworld, alarmes et fragilité de la chaîne du froid
L’incident met surtout en lumière un angle d’attaque bien particulier : les prestataires techniques qui pilotent à distance des infrastructures critiques. Dans ce cas, les pirates ne sont pas entrés dans les systèmes de l’Établissement français du sang, l’organisme public chargé des prélevements et de la distribution du sang en France, mais dans la supervision de Coolworld, qui contrôle les chambres froides louées à l’EFS. Quelques jours plus tôt déjà, des systèmes frigorifiques de supermarchés européens avaient été visés de la même manière, confirmant que le froid industriel est devenu une cible à part entière.
Dès octobre 2026, Vincent Strubel, directeur général de l’Agence nationale de la sécurité des systèmes d’information, avait averti que les installations frigorifiques utilisées pour conserver des ressources médicales pouvaient devenir des cibles de choix pour des groupes malveillants. « Lorsque le numérique pilote le froid, une cyberattaque peut directement affecter ce que l’équipement est chargé de protéger. Il n’y a pas besoin de voler la moindre donnée pour nuire, parfois il suffit juste de toucher aux réglages », a résumé Benoît Grunemwald, cité par Clubic. Au Royaume-Uni, le directeur du National Cyber Security Centre, Richard Horne, a dressé le même constat en soulignant que « beaucoup trop d’organisations et de chaînes d’approvisionnement reposent sur des fondations technologiques et opérationnelles fragiles », en comparant ces vulnérabilités à une « tour de Pise numérique » et en prévenant que « Dans les prochains mois, une augmentation sans précédent du nombre de cyberincidents constitue une perspective bien réelle », cité par TechRadar.
En bref
- Dans la nuit du 1er au 2 novembre 2026, des pirates ont compromis la supervision de Coolworld, prestataire de froid de l’Établissement français du sang, touchant trois sites dont la région Bourgogne-Franche-Comté.
- Les attaquants ont tenté de reprogrammer les chambres froides de plasma de −30 °C à 110 °C en modifiant seuils de température et dégivrage, avant que les alarmes et les équipes d’astreinte ne neutralisent la menace.
- Derrière cette offensive sans vol de données se pose désormais une question centrale : comment mieux protéger la chaîne du froid médicale face à ce type de sabotage numérique ?